電力CISの選び方 ~国内外4タイプの特徴と比較の評価軸
- 電力業界コラム
- Episode 7
INDEX
- 1.
電力CISとは何か
- 2.
CISの歴史:ホスト時代からAI活躍時代へ
- 3.
なぜ今、CISの選定に多様な視点が必要なのか
- 4.
電力CISの4つのアプローチ:開発思想で分類する
Type A:デジタルネイティブ垂直統合型
Type B:大規模ERP統合型
Type C:ユーティリティ統合スイート型
Type D:国内プラットフォーム型
- 5.
比較で見るべき8つの評価軸
① 導入スピード
② コスト構造
③ スケーラビリティ
④ AI/自動化対応
⑤ 日本語・国内制度対応
⑥ CRM連携・機能範囲
⑦ 国内導入実績
⑧ 非機能要件への対応
CISの選定では機能面の比較に目が向きがちですが、非機能要件(システムが「どう動くか」を規定する品質要件)の確認も欠かせません。CISは数万から数百万件の需要家情報を扱い、毎月の料金計算を確実に処理し、外部システムとの連携を常時維持する基幹システムです。特に以下の点を事前に確認すべきです。
まず、可用性です。CISは料金計算・請求という事業収入に直結する処理を担うため、計画外の停止は即座に事業運営に影響します。SLAで保証される稼働率、障害時の復旧目標時間(Recovery Time Objective)、データ損失の許容範囲(Recovery Point Objective)を具体的に確認する必要があります。
次に性能と拡張性です。事業成長を見据えたピーク時の処理性能とレスポンス要件が実運用に耐えうるかを検証することもまた欠かせません。また、月次の料金計算バッチは需要家数に比例して処理負荷が増大します。実際に、オンプレミス型CISを導入した大手電力会社が、設計上の処理能力に達する前にリソース不足に陥り、計画外のハードウェア増強を余儀なくされた事例もあります。需要家数の増加は事業成長の自然な帰結であり、それに伴うコンピューティングリソースの拡張を事業者自身が負担するのか、クラウド基盤側で吸収されるのかは、長期的なTCOと運用負荷に大きく影響します。
さらに運用・保守性です。パッチ適用やバージョンアップの頻度と方法、運用監視の仕組み、障害時のエスカレーション体制なども確認すべき項目です。
また、昨今とりわけ重要性が増しているのがセキュリティです。
CISは、需要家の個人情報に加え、決済データ、さらには30分単位の電力使用量データを保有します。使用量データは生活パターンや事業活動を映し出す情報であり、その機密性は一般的な顧客管理システムよりも高いといえます。2024年には大手エネルギー会社グループにおいて400万件超の顧客情報が流出する事案が発生しており、業務委託先を経由した二次被害も拡大しました。CIS選定においては、以下の観点でセキュリティを評価すべきです。
・ プラットフォームのセキュリティ基盤:グローバルで運用されるパブリッククラウドは、自社オンプレミスでは実現困難な水準のセキュリティ投資と監視体制を持つ場合が多くあります
・ 認証・アクセス制御:多要素認証、ロールベースのアクセス制御、IP制限等の充実度
・ データ暗号化:保存時(at rest)および通信時(in transit)の暗号化対応
・ セキュリティ認証・監査:ISO 27001、SOC 2等の第三者認証取得状況、定期的な脆弱性診断の実施体制
・ インシデント対応体制:情報漏洩時の検知・通知・復旧プロセスの確立
導入や切り替えのあと、長く使い続ける基幹システムだからこそ、導入時点のセキュリティだけでなく、脅威の変化に対応し続けられる体制をベンダーが持っているかが、長期的な選定判断の重要な要素となります。
8つの評価軸のうち、機能面に関する7つの評価軸にその他比較に必要な項目をプラスし、4タイプを代表するCISを想定し整理すると、以下のようになります。
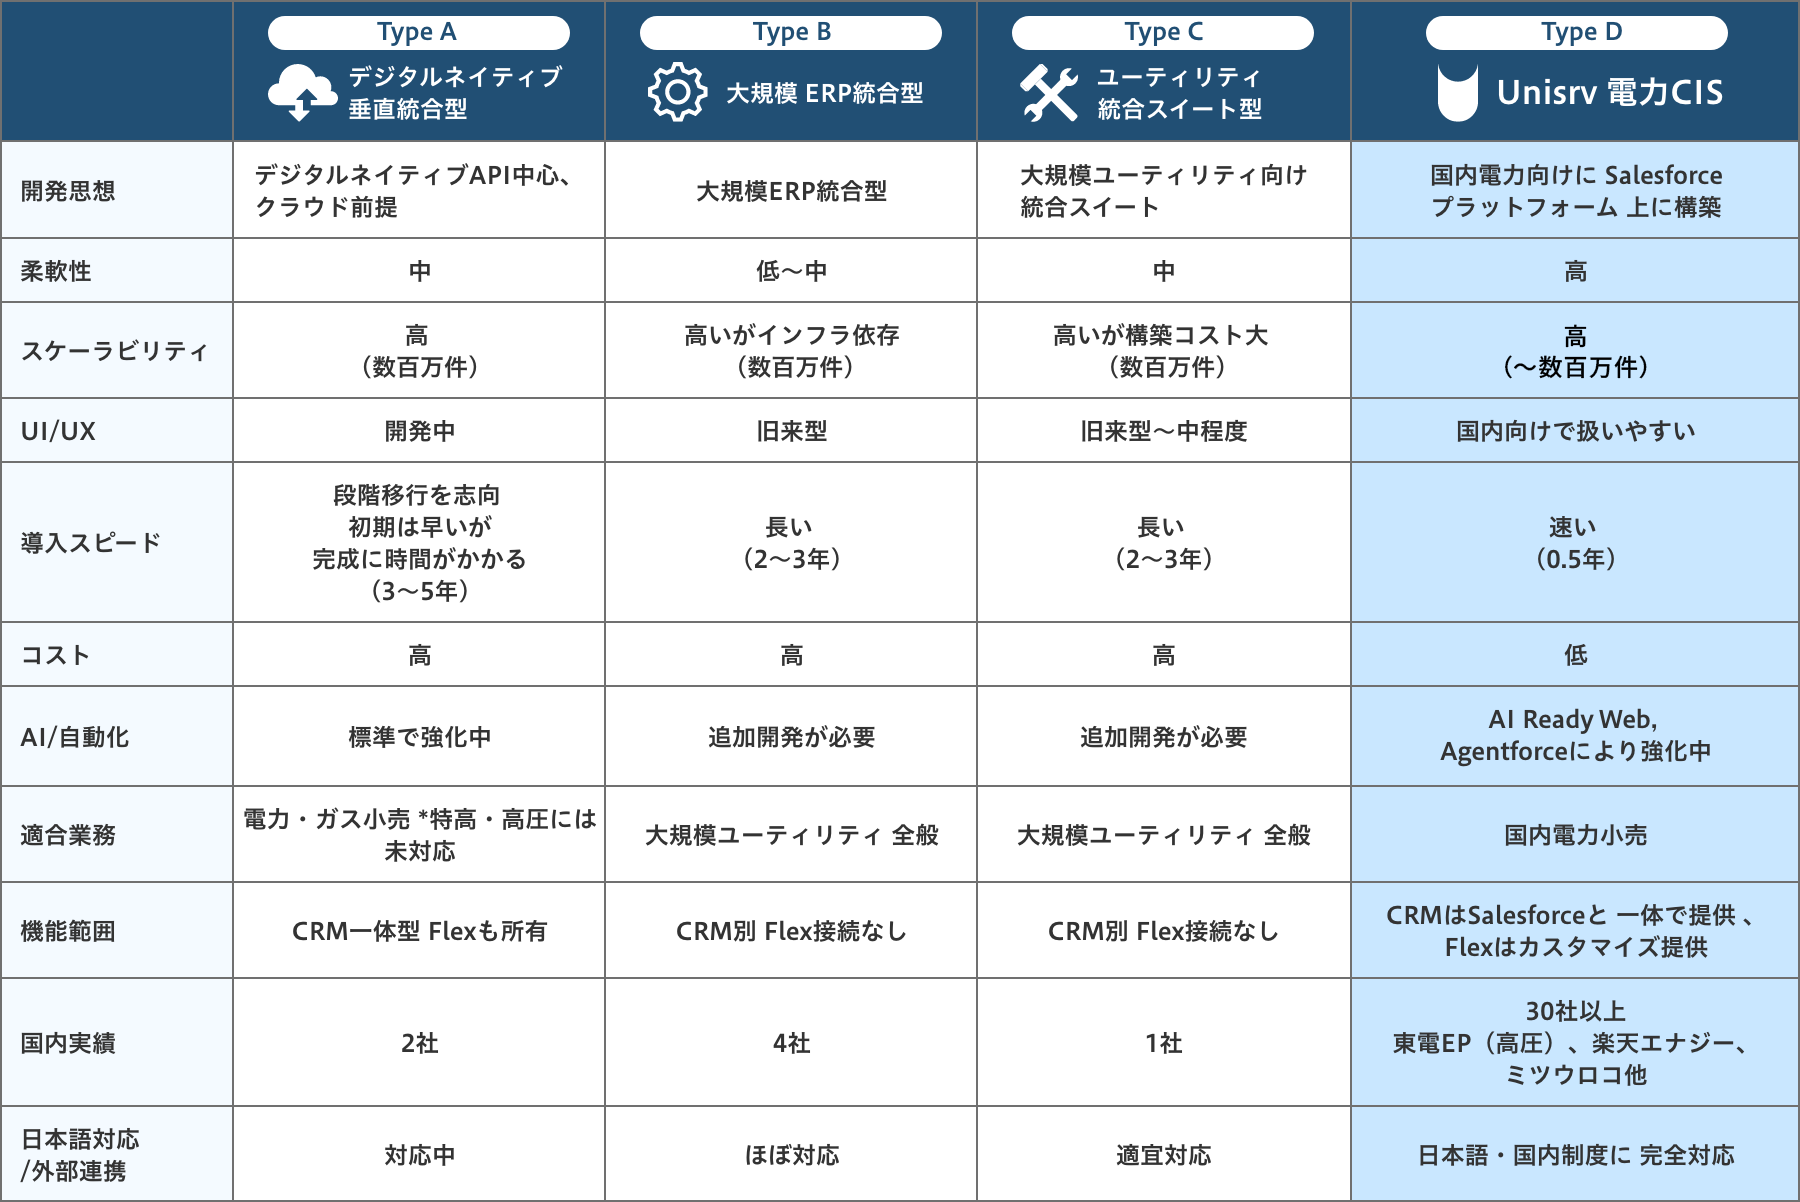
【図2】大手電力向け電力CIS比較表
Unisrv 電力CIS について詳しくはこちら
- 6.
「最適なCIS」は事業規模とフェーズで変わる
- 7.
CIS選定で見落とされがちな視点
導入後の変更柔軟性
拡張性の確保
AIデータ基盤との統合ロードマップ
ベンダーロックインのリスク
- 8.
まとめ
- 9.
資料請求・ご相談
- 10.
よくある質問
Q1. CISの入替えにはどのくらいの期間がかかりますか?
Q2. 既存CISからの移行で最も注意すべき点は?
Q3. AI対応はCIS選定の必須条件ですか?
2026年3月30日(最終更新日:2026年5月21日)
Unisrv 電力CIS の詳しいご紹介
資料のお問い合わせはこちら
この記事の監修者
甲斐 博一
ユニファイド・サービス株式会社 CMO
グローバルIT企業における23年間のマーケティング経験に経営企画のスキルも加えB2B/B2Cともに経営とマーケティングを結び付けていくことをモットーとする。また、数多くのデジタルマーケティングおよびECの立ち上げや衰退ビジネスの立て直しも経験し、Webサイトを事業に貢献させてきた経歴を持つ。現在はユニファイド・サービスにて、B2B領域のビジネスにフォーカスし、CMOとしてマーケティングを推進すると同時に、新規事業計画と成長を支援する活動を並行して実践中。経営とマーケティング、事業企画、そしてリーダーシップを次世代に伝えていくための活動もライフワークとして行っている。
電力業界コラム
- Episode 1
- 世界のカーボンニュートラルの動向
- Episode 2
- 日本におけるカーボンニュートラルの取り組み
- Episode 3
- 新電力と電力自由化をやさしく解説|仕組み・料金・品質・同時同量
- Episode 4
- 電力料金メニューを徹底解説|アンペア制・三段階制から新電力の最新プランまで
- Episode 5
- なぜ交流で送電されているのか?――直流と交流の違い・交流電力の計算・交流送電の理由まで
- Episode 6
- 電力系統とは?――日本に周波数が2つある理由と東西連系・周波数変換所までやさしく解説
- Episode 7
- 電力CISの選び方 ~国内外4タイプの特徴と比較の評価軸